Compliance Operating System – Warum regulierte Betriebe keine Software mehr brauchen, sondern ein Betriebssystem
Das Compliance Operating System für regulierte Betriebe. Alle Anforderungen. Alle Nachweise. Ein System. Immer auditbereit.
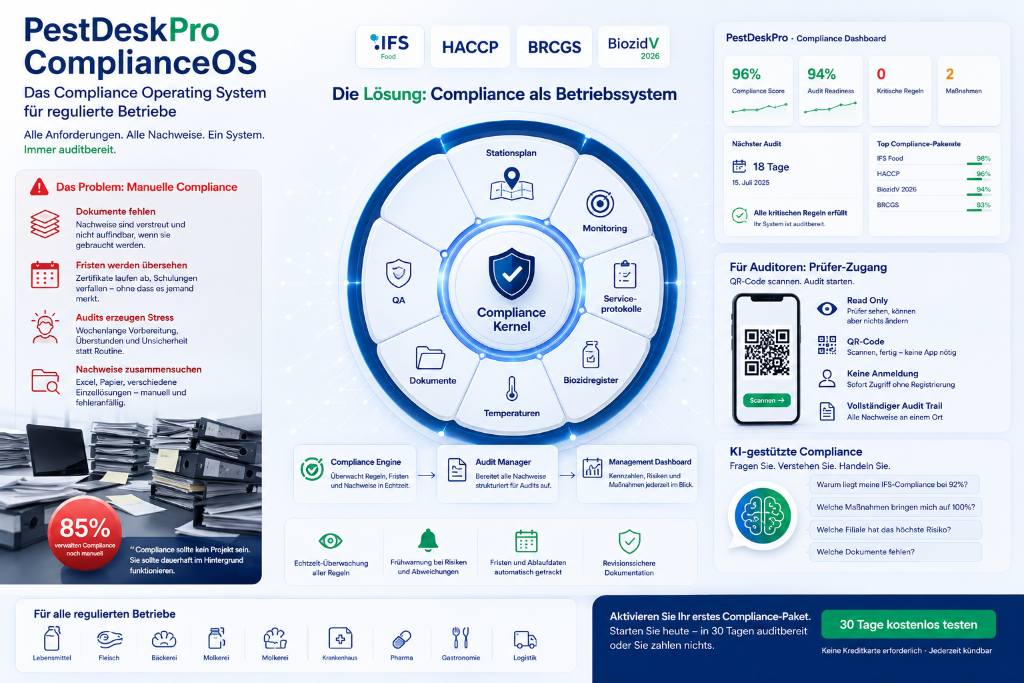
PestDeskPro ComplianceOS – Zentrale Steuerungsschicht für alle regulatorischen Anforderungen
Auf einen Blick
- Ein Compliance Operating System ist die zentrale Steuerungsschicht für alle regulatorischen Anforderungen.
- Compliance entsteht automatisch während der täglichen Arbeit – nicht erst kurz vor dem Audit.
- Compliance-Pakete (IFS, HACCP, BRCGS, BiozidV) werden per Klick aktiviert – ohne Einführungsprojekt.
- Audit Readiness ist in Echtzeit sichtbar – Kennzahlen wie Compliance Score werden permanent aktualisiert.
- Auditoren erhalten per QR-Code direkten, lesenden Zugriff – ohne Benutzerkonto, ohne Installation.
- KI beantwortet Compliance-Fragen in Sekunden auf Basis echter Unternehmensdaten.
Compliance ist kein Projekt. Sie ist ein Dauerzustand.
In vielen Unternehmen beginnt Compliance erst dann, wenn ein Audit angekündigt wird. Plötzlich werden Protokolle gesucht, Zertifikate überprüft, Schulungsnachweise zusammengesucht und Dokumente aus Excel-Dateien, Papierordnern und verschiedenen Softwarelösungen zusammengetragen.
Die eigentliche Arbeit wurde zwar erledigt – der Nachweis darüber kostet jedoch Tage oder sogar Wochen. Genau hier setzt das Compliance Operating System von PestDeskPro an.
85 % der regulierten Betriebe verwalten Compliance heute noch manuell – mit Excel, Papier und verstreuten Einzellösungen. Der Preis: verpasste Fristen, fehlende Nachweise, Audit-Stress und vermeidbare Risiken. PestDeskPro beendet diesen Zustand.
Was ist ein Compliance Operating System?
Ein Compliance Operating System (ComplianceOS) ist die zentrale Steuerungsschicht eines Unternehmens für alle regulatorischen Anforderungen. Statt einzelne Formulare oder Checklisten bereitzustellen, verbindet es operative Prozesse automatisch mit gesetzlichen Vorschriften, Branchenstandards und Audit-Anforderungen.
Jede Tätigkeit erzeugt dabei gleichzeitig die erforderlichen Nachweise. Das bedeutet: Wenn ein Techniker eine Station prüft, eine Schulung absolviert oder ein Biozidprodukt eingesetzt wird, entsteht der Compliance-Nachweis automatisch und in Echtzeit – nicht nachträglich in einer Excel-Tabelle.
Das Ziel lautet:
Compliance entsteht während der täglichen Arbeit – nicht erst kurz vor dem Audit.
Das Problem klassischer Compliance
In vielen Betrieben sieht die Realität noch immer ähnlich aus: Excel-Listen, Papierformulare, verschiedene Insellösungen, verstreute Dokumente, manuelle Erinnerungen und aufwendige Auditvorbereitung.
verwalten Compliance noch manuell – mit verstreuten Dokumenten, Excel und Papier.
„Compliance sollte kein Projekt sein. Sie sollte dauerhaft im Hintergrund funktionieren."
Das Compliance-Reifegradmodell
Unternehmen durchlaufen typischerweise drei Stufen der Compliance-Reife. Die Frage ist nicht ob, sondern wann der Sprung zur nächsten Stufe passiert.
Excel, Papier, E-Mail. Compliance existiert nur im Audit-Fall. Hoher Aufwand, hohes Risiko.
Einzelne Software-Lösungen ersetzen Papier. Aber: Insellösungen, keine Vernetzung, keine Automatisierung.
Alle Prozesse vernetzt. Compliance entsteht automatisch. Audit-Readiness in Echtzeit. KI-gestützt.
Der Sprung von Stufe 2 zu Stufe 3 ist der entscheidende Wettbewerbsvorteil: Wer Compliance nicht nur digitalisiert, sondern als Betriebssystem denkt, ist jedem Audit voraus.
Compliance-Software vs. Compliance Operating System
Der Unterschied ist nicht graduell, sondern grundlegend. Eine Software ist ein Werkzeug. Ein Betriebssystem steuert das gesamte Unternehmen.
| Kriterium | Compliance-Software | Compliance Operating System |
|---|---|---|
| Architektur | Einzelne Formulare & Checklisten | Zentrale Steuerungsschicht für alle Prozesse |
| Compliance-Entstehung | Manuell, zusätzlich zur Arbeit | Automatisch, während der Arbeit |
| Audit-Vorbereitung | Wochen Vorlauf, hoher Aufwand | Nicht nötig – jederzeit bereit |
| Erkennung von Risiken | Reaktiv, meist zu spät | Proaktiv, im Tagesgeschäft |
| Prüfer-Zugang | PDF-Export, E-Mail, Post | QR-Code, Echtzeit, revisionssicher |
| Wissen | Verstreut in Köpfen & Dateien | Zentral, KI-abrufbar |
| Skalierung | Jede Filiale = neues Projekt | Compliance-Paket aktivieren – fertig |
Der Compliance Kernel
Das Herzstück des Systems: Eine zentrale Engine, die alle Module verbindet und kontinuierlich prüft.
Compliance-Pakete statt Großprojekt
PestDeskPro verfolgt einen anderen Ansatz. Anstatt jede Branche individuell konfigurieren zu müssen, werden passende Compliance-Pakete aktiviert.
Mit der Aktivierung werden automatisch eingerichtet:
Alle Bereiche arbeiten zusammen
Das Compliance Operating System verbindet sämtliche Prozesse in einer Plattform. Alle Informationen fließen automatisch in die Compliance Engine. Dadurch entstehen jederzeit aktuelle Kennzahlen.
Die Compliance Engine überwacht im Hintergrund
Das eigentliche Herzstück ist die Compliance Engine. Sie prüft kontinuierlich – anstatt Fehler erst im Audit zu entdecken, erkennt das System Risiken bereits im Tagesgeschäft. Dadurch entsteht ein kontinuierlicher Verbesserungsprozess.
Audit Readiness in Echtzeit
Traditionell beginnt die Auditvorbereitung häufig mehrere Wochen vor dem eigentlichen Termin. Mit einem Compliance Operating System verändert sich dieser Ablauf grundlegend: Das Unternehmen kennt jederzeit seinen aktuellen Status.
Das bedeutet:
Das Audit wird nicht vorbereitet – das Unternehmen ist bereits vorbereitet.
Sofortiger Zugriff für Auditoren
Ein weiterer Bestandteil ist der digitale Prüferzugang. Über einen QR-Code erhält der Auditor direkten Zugriff auf alle freigegebenen Nachweise.
KI unterstützt Compliance-Verantwortliche
Mit zunehmender Dokumentationsmenge wird die Suche nach Informationen immer aufwendiger. Deshalb integriert PestDeskPro eine KI-gestützte Compliance-Unterstützung. Die Antworten basieren auf den vorhandenen Unternehmensdaten und stehen innerhalb weniger Sekunden zur Verfügung.
Für welche Unternehmen eignet sich ComplianceOS?
Das Compliance Operating System wurde speziell für regulierte Branchen entwickelt. Jede Branche erhält die passenden Compliance-Pakete mit ihren spezifischen Anforderungen.
Häufige Fragen zum Compliance Operating System
Fazit: Vom Werkzeug zum Betriebssystem
Compliance sollte nicht aus einzelnen Formularen, Excel-Dateien oder Papierordnern bestehen. Ein modernes Unternehmen benötigt eine Plattform, die regulatorische Anforderungen dauerhaft überwacht, Risiken frühzeitig erkennt und alle Nachweise automatisch erstellt.
Genau dafür wurde das Compliance Operating System von PestDeskPro entwickelt. Nicht als weitere Software. Sondern als das digitale Betriebssystem für Compliance, Audit-Readiness und revisionssichere Dokumentation.
Der Unterschied ist nicht graduell, sondern grundlegend: Eine Software ist ein Werkzeug. Ein Betriebssystem steuert das gesamte Unternehmen. Wer heute noch Compliance als Projekt versteht, wird morgen vom Audit überholt. Wer sie als Betriebssystem begreift, ist dem Audit stets voraus.
Vertiefende Artikel
Weitere Themen rund um das Compliance Operating System
Aktivieren Sie Ihr erstes Compliance-Paket
Starten Sie heute – in 30 Tagen auditbereit oder Sie zahlen nichts.
30 Tage kostenlos testenKeine Kreditkarte erforderlich · Jederzeit kündbar · DSGVO-konform